
Технологии во благо: как ориентироваться на новых орбитах
Данила Садовский, юрист практики интеллектуальной собственности и цифрового права BBNP : «Данные с помощью искусственного интеллекта передавать можно, если соблюдается установленная законом безопасность граждан и есть гарантируемая безопасность при передаче этих данных. Разрешение на обучение ИИ не должно передаваться даром».
Биометрия — технология обоюдоострая. Она может быть как благом, так и злом. Основной риск — когда биометрия внедряется для прохода на объект, а потом вплетается в другой бизнес-процесс, например, для мониторинга рабочего места. Это ошибка, которая может привести к штрафу.
Наталья Тотахеваге, адвокат, советник Lidings

Валерий Панин, канд. юрид. наук, руководитель практики цифрового права и технологий К12 : «Внедрение ИИ-агента в организации должно сопровождаться трехэтапным анализом: зачем он нужен, какую задачу он будет решать, можно ли обойтись без обработки персональных данных. Приватность пользователя должна быть на первом месте».
Юристы часто встречаются с новыми технологиями, которые бизнес уже хочет внедрять, но для них пока нет готовых правовых ответов. Юристы должны понимать, какие риски это может нести, как эти риски минимизировать и как правильно донести свою позицию до руководства. Например, техническая доступность не означает свободу их использования. Компании нужен процесс регулирования парсингом данных, который должен быть встроен в основной процесс по управлению рисками.
Герман Сабиров, руководитель направления правовой защиты данных и интеллектуальной собственности Сбербанк

Наталия Спицына, патентный поверенный, член AIPPI, старший юрист Seven Hills Legal : «Ваши коллеги и сотрудники уже используют ИИ. Если они уверяют в обратном, они либо врут, либо не знают, что его используют, поскольку он интегрирован во многие решения. Возможно, его не используют отдельные сотрудники, но его точно использует компания. Важно не только проверять, что загружают в ИИ, а еще и что делать с данными, которые он выдает. В частности, проверять их человеком».
Общественный консенсус таков, что в искусственном интеллекте обработка персональных данных конечно же есть. Но все еще ведутся споры относительно того, в каких сценариях она возникает и какому традиционному подходу соответствует.
Борис Покровский, руководитель группы в управлении DPO «Яндекс»

Вера Зотова, руководитель отдела правового сопровождения интеллектуальной собственности и персональных данных «Селектел»: «Для чего клиенты приходят в центр обработки данных? Чтобы разместить свою инфраструктуру, и на ней может быть любая информация, в том числе персональные данные. И для таких данных клиенты являются операторами. Распределение ответственности между клиентом и ЦОД зависит от услуг, которые он заказывает. Так, ЦОД обеспечивает безопасность сети, но в части персональных данных субъектов ответственность несет клиент».
Каждый сценарий обработки персональных данных может быть математически прочитан, чтобы выявить вероятность обнаружения информации о конкретном физическом лице. И эта модель может применяться уже сейчас внутри организации.
Марат Тахавиев, руководитель GR-проектов «Ассоциации больших данных»

Валентина Миронова, руководитель направления обеспечения безопасности критической информационной инфраструктуры «Магнит»: «Защита информации и информационная безопасность — это два разных понятия. Информационная безопасность — это состояние защищенности, которую обеспечивает конфиденциальность данных, их целостность и их доступность. Защита информации — те меры и мероприятия, которые проводят для обеспечения информационной безопасности».
Как устранять риски: навигация по галактике угроз и безопасный курс
Валерия Эйстрах, старший юрист Melling, Voitishkin & Partners : «Из-за новых штрафов и патовой ситуации с вопросами ответственности убытки по договору с подрядчиками фактически перестали работать. Возникает логичная мысль застраховать утечки персональных данных. Сейчас около 28% российских компаний страхуют киберриски, а утечки — только 16%».
Сегодня работа с данными подразумевает большое количество рисков: от штрафов со стороны регуляторов до потери доверия клиента и уголовной ответственности менеджмента. Иногда реализовать проект в его изначальной конфигурации в целом невозможно, не нарушая закон. Компании, которые развивают свои продукты и внедряют новые технологии с использованием данных, неминуемо сталкиваются с серьезными выборами.
Мария Осташенко, партнер АЛРУД

Мария Пономарева, руководящий юрист Comply : «У компаний разные ситуации. У кого-то есть подписка на рассылку только в одном месте, но в случае с крупным бизнесом бывает очень много точек входа, в которых подписку на рассылку можно получить. Это и акции, и отдельные лендинги, и чат-боты. Их может быть несколько десятков, часть из них может измениться, или их могут удалить с окончанием временной акции. Это в итоге приводит к тому, что при запросе от регулятора не всегда получается ему предоставить корректную информацию об этих согласиях».
Работодатели ставят шпионские программы, блокируют развлекательные сайты, собирают данные о геолокации сотрудника. Что из этого можно делать, а что нельзя? В первую очередь, работник должен быть проинформирован об этом. Тайная установка таких программ недопустима. Серая зона — чтение переписки. Необходимо в локальном нормативном акте предупредить сотрудника о том, что если он с корпоративного устройства ведет личную переписку, это может стать предметом для мониторинга, и ответственность работодателя при этом снимается.
Ирина Голованова, советник Иванян и партнеры

Дарья Калиш, юрист по работе с персональными данными Solar: «OSINT — это разведка по открытым источникам. И направлений у него много: проверка контрагента, проверка добросовестности по открытым реестрам, информационная безопасность. При OSINT всегда возникает желание узнать чуть больше, чем это необходимо».
Часто бизнес и клиенты путают два разных режима: о локализации персональных данных и об их трансграничной передаче. Они думают, что все строго ограничено и ни о какой передаче данных за рубеж речи быть не может. При локализации данные должны остаться в России, а при трансграничной передаче решаются вопросы, как их правильно передать. Эти режимы не взаимоисключают друг друга.
Анастасия Мырсина, руководитель направления по защите данных VERBA LEGAL

Основная практическая сложность лежит в географии облачной обработки данных, поскольку здесь происходит передача нескольким странам, где одновременно может происходить их обработка. Важно понимать и устанавливать, где хранятся основные данные, где хранятся их копии, из каких «неадекватных» стран возможен к ним доступ, кто обрабатывает различные журналы доступа, как фиксируется обращение в поддержку.
Арсений Топадзе, советник, адвокат, руководитель практики защиты данных и цифрового регулирования BGP Litigation

По логике ФАС, предоставление скидки пользователю заставляет его подписать согласие на рассылку. А оно должно быть полностью добровольным, на него ничего не должно влиять. Либо нужно предоставлять скидку вообще всем. Верховный суд с этой логикой не согласился: нельзя понуждать продавца к предоставлению скидки, а согласие в этом споре дали добровольно.
Дарья Ефимова, заместитель директора по правовым вопросам, руководитель практики интеллектуальной собственности и персональных данных «Мэлон Фэшн Груп»

Статья 272.1 УК, которую ввели в конце 2024 года, стала головной болью для операторов персональных данных. По сведениям МВД, за 10 месяцев было более 900 фактов ее применения, что говорит об активном использовании.
Диана Галимова, руководитель направления правового сопровождения информационного обмена, «Альфа-Банк»

На новую орбиту: как измерить зрелость privacy-функции
Анастасия Петрова, советник АЛРУД : «Важно, чтобы в DPO были люди, которые понимают особенности смежного законодательства: вопросы в сфере трудового права, так как везде есть сотрудники, вопросы интеллектуальной собственности, как правильно составить лицензионный договор, законодательство о рекламе, и ряд других отраслей».
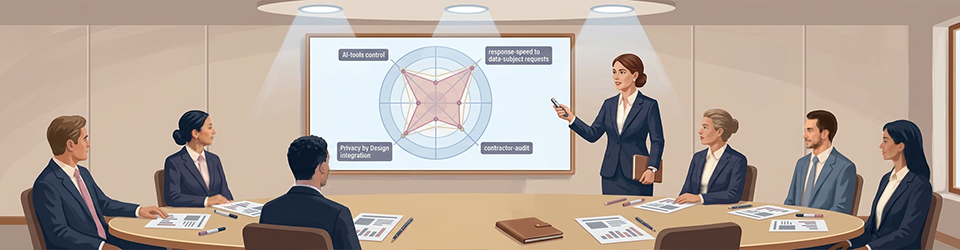
Зрелость — это не только и не столько наличие политик, процедур и ответственных. Это, в первую очередь, то, насколько privacy-функция способна устойчиво и предсказуемо обслуживать бизнес в текущем контексте и с учетом доступных ресурсов, то есть справляться с объемом запросов, соблюдать сроки, не тонуть в рутине и приоритезировать ресурсы на значимых рисках.
Артем Дмитриев, управляющий партнер, Comply

Автоматизация — это когда то, что вы все это время делали руками, делается не руками в принципе. Если нет процесса, нечего автоматизировать, поэтому автоматизация — лишь предпоследний шаг в пути от хаоса к масштабированию. Автоматизация там, где нет алгоритма, — вредно, дорого и избыточно. Важно начинать с «низко висящих фруктов», чтобы сразу закрыть относительно простые потребности и протестировать воздействие автоматизации на процессы и работу privacy-функции.
Кирилл Зюбанов, CDPO RWB

Неотъемлемыми частями privacy-функции являются роли и процессы, куда также входят и бизнес-процессы, а также разные формы контроля и метрики. У клиента на privacy-функцию может быть вообще другой взгляд, но главное, чтобы он мог контролировать разработку и соблюдались правила работы с персональными данными.
Антон Турнов, DPO МТС

Пока не показана проблема, нельзя выдать решение, которое устроит бизнес, поскольку ему не нужно решение, если он не видит проблему.
Егор Смородинов, DPO «ВкусВилл»

Одно из проявлений зрелости privacy-функции — это ее прозрачность для пользователя. Не везде это работает, не везде люди понимают, зачем компании собирают их данные, зачем они их обрабатывают. И в политике использования невозможно описать все случаи.
Мария Шурукина, старший юрист практики защиты данных «Авито»

Что делать команде в первые часы, когда случился инцидент с утечкой данных? Важно четкое разделение ролей, между информационной безопасностью, DPO, юристами, маркетингом. Важно назначить координатора инцидента, который создаст канал коммуникации и быстро добавит в него всех лиц, которые являются ответственными.
Екатерина Рубцова, руководитель направления по персональным данным «ЕвроХим»


